前言
每逢国内开会,防火墙会对一些热门ASN、热门线路、大流量海外VPS、协议伪装没做好的节点,进行一次大面积的临时封锁。此时,IPV6的优势就体现出来了,尤其是对IPV6进行回程线路优化的商家,比如Dmit。
一、IPv6使用的前置条件
1、本地必须支持 IPv6
如果你本地网络不支持 IPv6,那是连不上IPv6的节点的。为什么?
- IPv4 和 IPv6 是两套互不兼容的寻址协议。
- 你的客户端电脑如果在纯 IPv4 环境下(路由器或宽带没分配公网 IPv6),它的网卡和运营商网关根本看不懂形如
2605:52c0:...这种 128 位的 IPv6 地址。 - 当客户端尝试向该 IPv6 地址发包时,本地操作系统或局域网路由器会直接报错:
No route to host(无网络路由)或网络不可达,流量连你的路由器都出不去,更别提送到被墙的 VPS 了
那怎么查看本地是否支持IPv6呢?
关掉梯子,访问 https://test-ipv6.com/, 即可查看本地宽带是否支持IPV6。如图,只有下面十项指标都通过,本地才支持IPV6
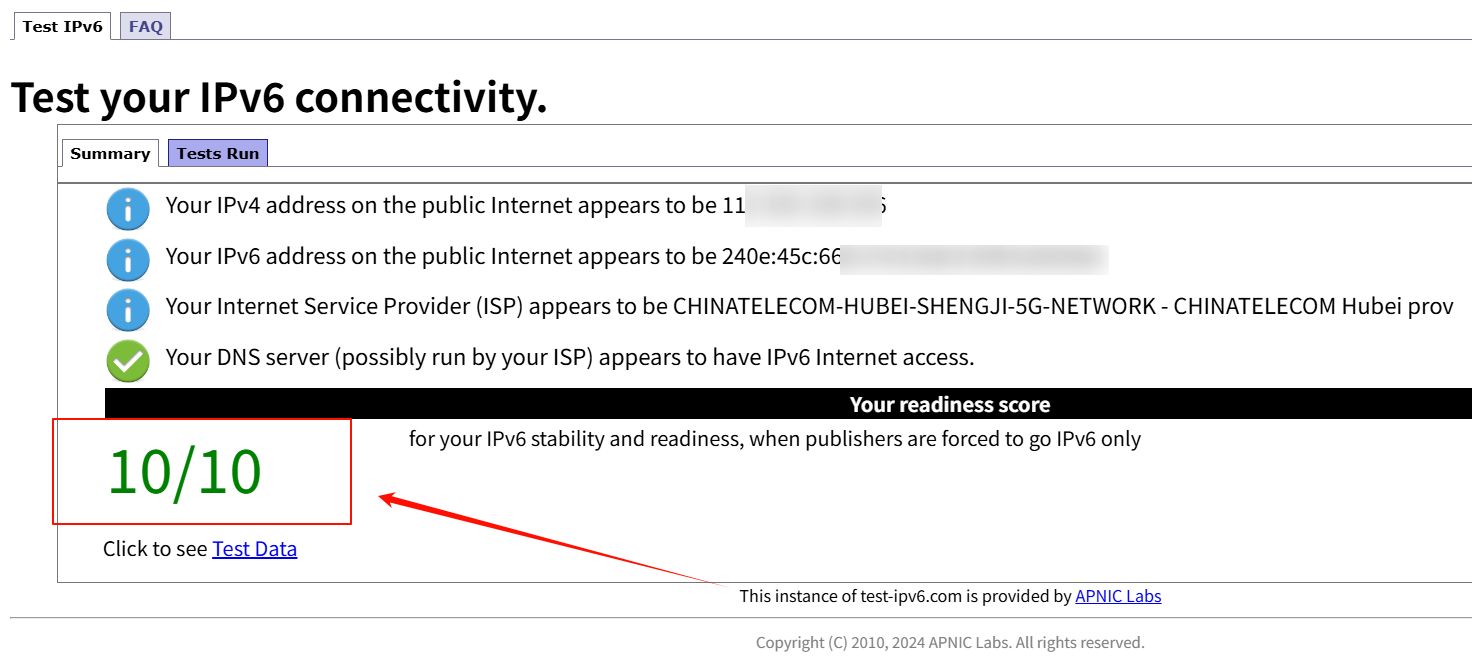
问题来了,如果本地不支持怎么办呢?——很简单,电脑连接手机热点即可,因为手机网络支持IPv6。
注意:“如果确认本地有 IPv6,但换了 IPv6 地址后仍连不上,请检查 VPS 防火墙。Linux 下的 IPv4 和 IPv6 防火墙规则往往是独立的,可尝试在终端运行 ufw allow 443 或检查 ip6tables,确保该端口的 IPv6 入站未被拦截。”
2、3xui需要什么特别的配置吗?
绝大多数情况下完全不需要额外设置。
很多人的误区在于,以为 IPv4 节点和 IPv6 节点是两套完全不同的协议配置,必须在后台点选某个开关。实际上不是:
Xray 底层默认就是“双栈监听”:
- 3x-ui 只是一个控制面板,底层跑的是 Xray 内核。
- 当你在 3x-ui 添加入站时,它生成的配置文件里,监听地址默认是
0.0.0.0或不显式绑定具体 IP。在现代 Linux 系统中,网络套接字(Socket)默认是 IPv4 + IPv6 双栈同时监听的。 - 只要你的 VPS 分配了公网 IPv6,Xray 的 443 端口在启动那一刻起,就已经同时在监听 IPv4 和 IPv6 了。它根本不管客户端是用 v4 连过来的还是用 v6 连过来的,只要能连上 443 端口并完成 TLS/Reality 握手,它就照单全收。
唯一需要注意的特例:
- 如果你在 3x-ui 添加入站时,手动把某个监听 IP 锁死成了 VPS 的 IPv4(非常罕见),才需要去把它清空;只要是正常创建的节点,3x-ui 服务端不需要做任何改动。
二、怎么使用IPv6呢?
非常简单!以vless+reality+vision节点为例,把IPv4地址,改成IPv6即可!如图:
注意:打开小火箭或者v2rayn,直接换IP就行。
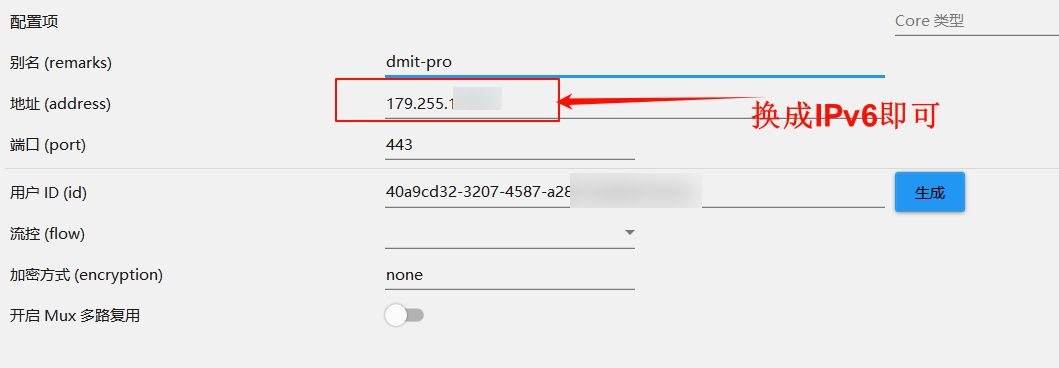
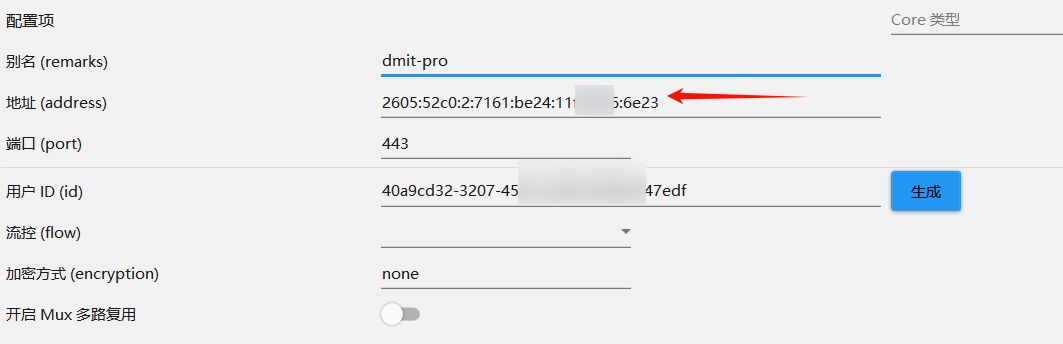
节点瞬间就通了!
三、总结整个逻辑
1、你本地有 IPv6 ——> 客户端填 IPv6 可以正常发出请求。
2、GFW 只封了你 VPS 的 IPv4,没封 IPv6 ——> 握手请求顺利抵达机房。
3、3x-ui 默认双栈监听 ——> 哪怕你没在面板里设置过 IPv6,底层的 Xray 也一直在等 IPv6 进来的连接。
4、VPS 本身依然在境外 ——> 进来的流量经 Xray 解密后,VPS 可以继续自由用 IPv4 或 IPv6 访问目标外网。
Q:为什么换了 IPv6 后,有的测速网站显示 VPS 的 IPv6,有的查 IP 网站却显示 VPS 的 IPv4?
A: 这属于正常现象。整个过程分为两段:
- 你 ——> VPS:你本地连 VPS 走的是加密的 IPv6 通道,绕过了被墙的 IPv4。
- VPS ——> 目标网站:由于你的 VPS 本身在境外机房,它的 IPv4 访问外网是完全畅通的。如果目标网站支持 IPv6,VPS 优先返回 IPv6;若目标网站只支持 IPv4(或路由策略倾向 IPv4),VPS 就会用自己未受限制的 IPv4 出口去访问。