前言、Vless+Reality 伪装域名的四种方式
| 优点 | 弊端 | |
|---|---|---|
| 偷大厂+ 高位端口 | 简单,按照默认配置即可 | IP和伪装域名ASN不匹配 |
| 偷大厂+ 443端口 | 简单,按照默认配置,将端口改为443即可 | IP和伪装域名ASN不匹配 |
| 偷邻居 + 443端口 | IP和伪装域名ASN匹配 | 需要自己长期维护 |
| 偷自己 + 复用443端口 | 伪装度最高 | 最复杂,涉及443端口的复用 |
很可惜,大多数人玩vless+Realtiy协议,用的都是默认配置,导致:
敏感时期防火墙(GFW)会调高检测灵敏度,采用启发式统计和行为分析:
- 路由与 ASN 悖论(核心破绽): 比如你配置了微软或苹果的域名,但你的 VPS IP 归属于普通的商业机房(如搬瓦工、DMIT 等)。防火墙很容易通过 BGP/ASN 库发现——“苹果的官网根本不可能部署在这个小机房的 IP 上”。
- 流量特征集中: 大量用户扎堆使用 www.apple.com 等默认域名,加上高频、持续的 TLS 握手与非网页浏览特征的长连接流量,直接触发自动封禁端口(或直接阻断该 IP 的 TCP 流量)。
本文将手把手的讲,如何去偷邻居的域名。
一、找到你的IP所在号段的所有域名
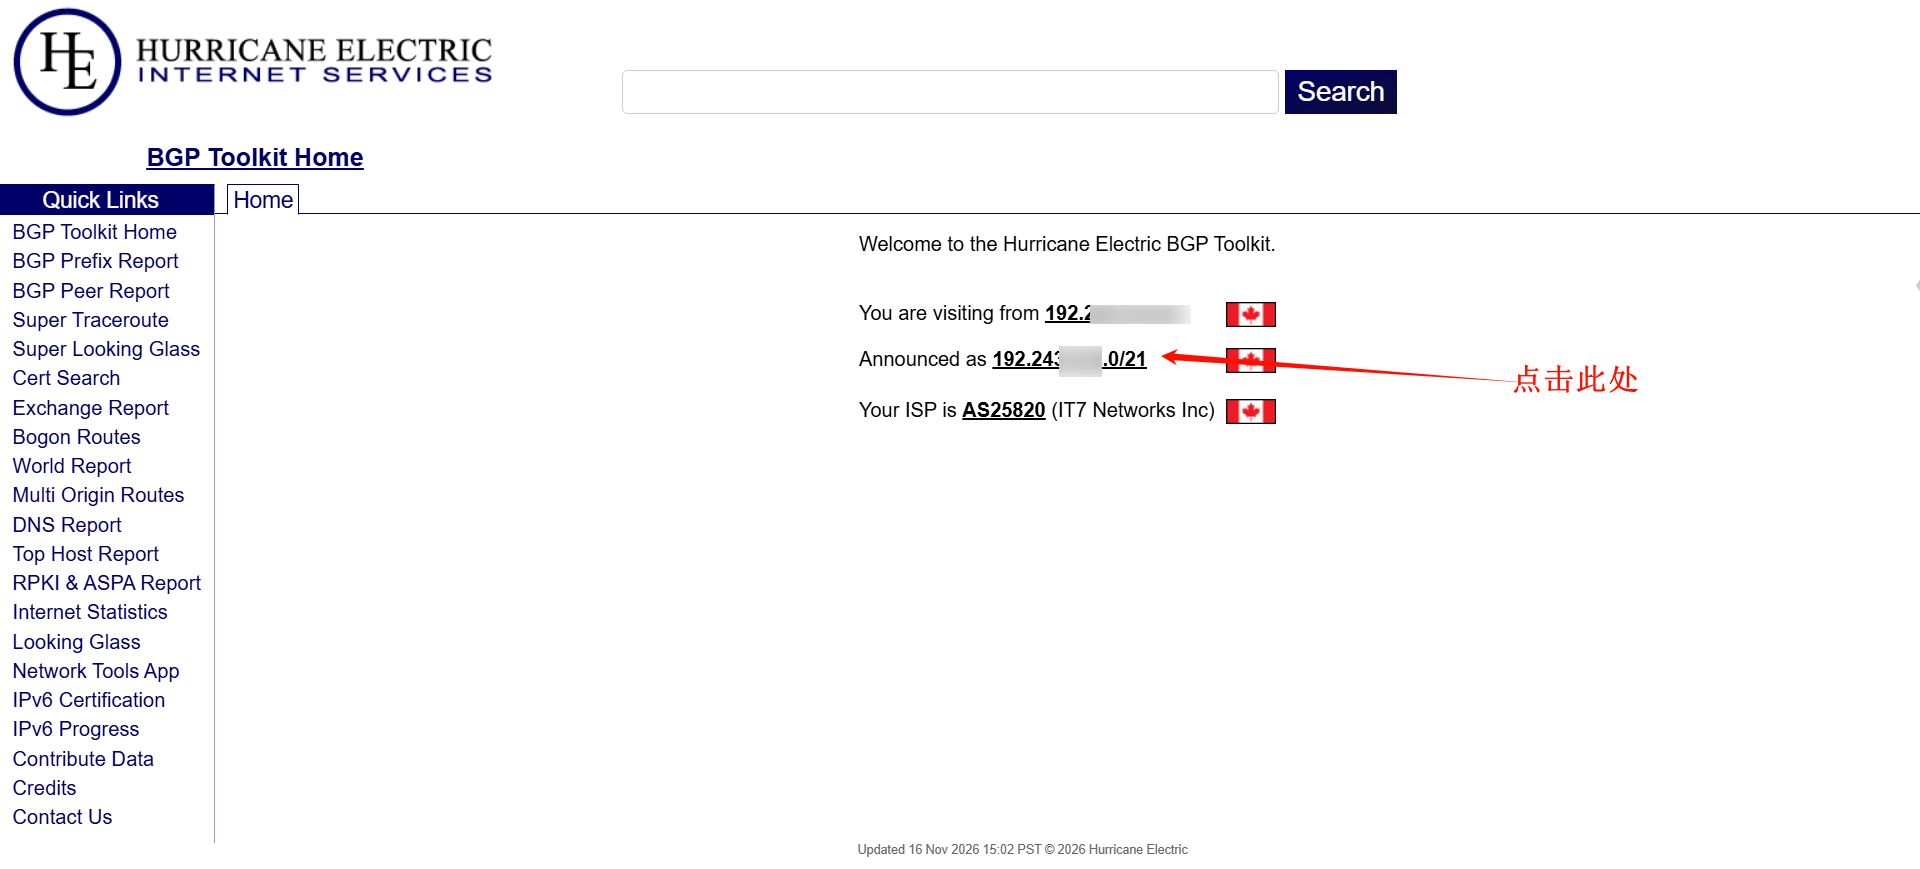
1、打开网站:https://bgp.he.net/
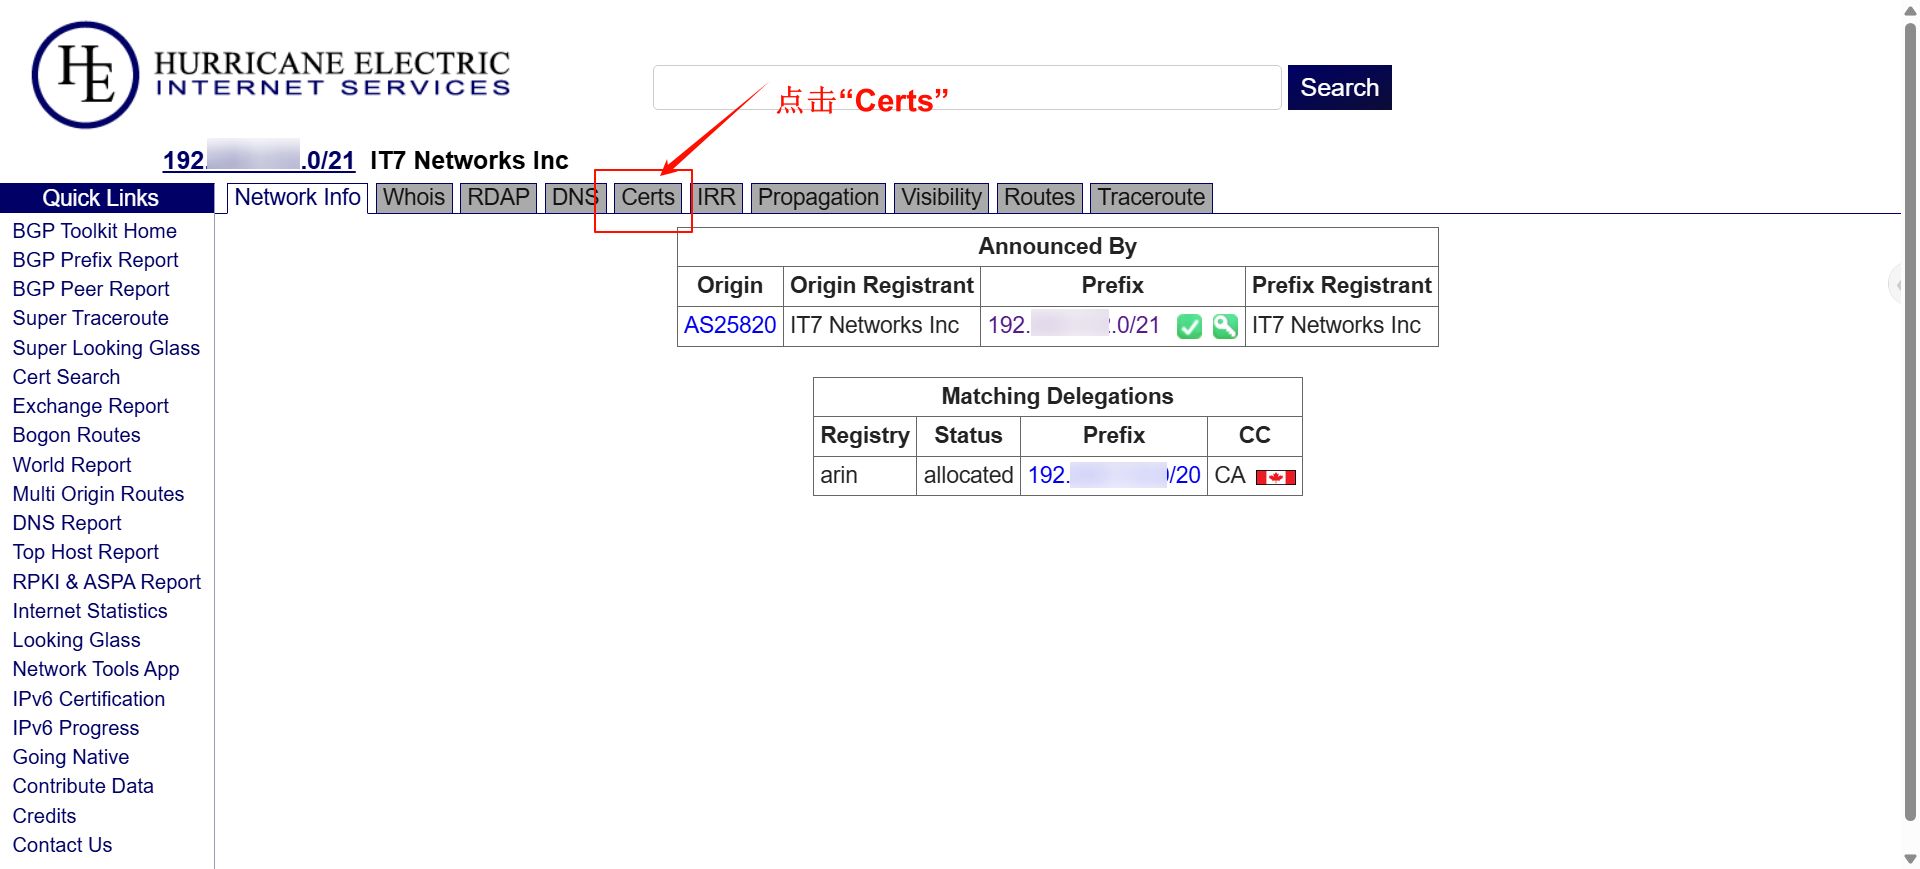
如图,会完整的显示你的IP、IP所在号段、IP所属ASN,然后,点击“IP所在号段”
2、接着点击如图的Certs
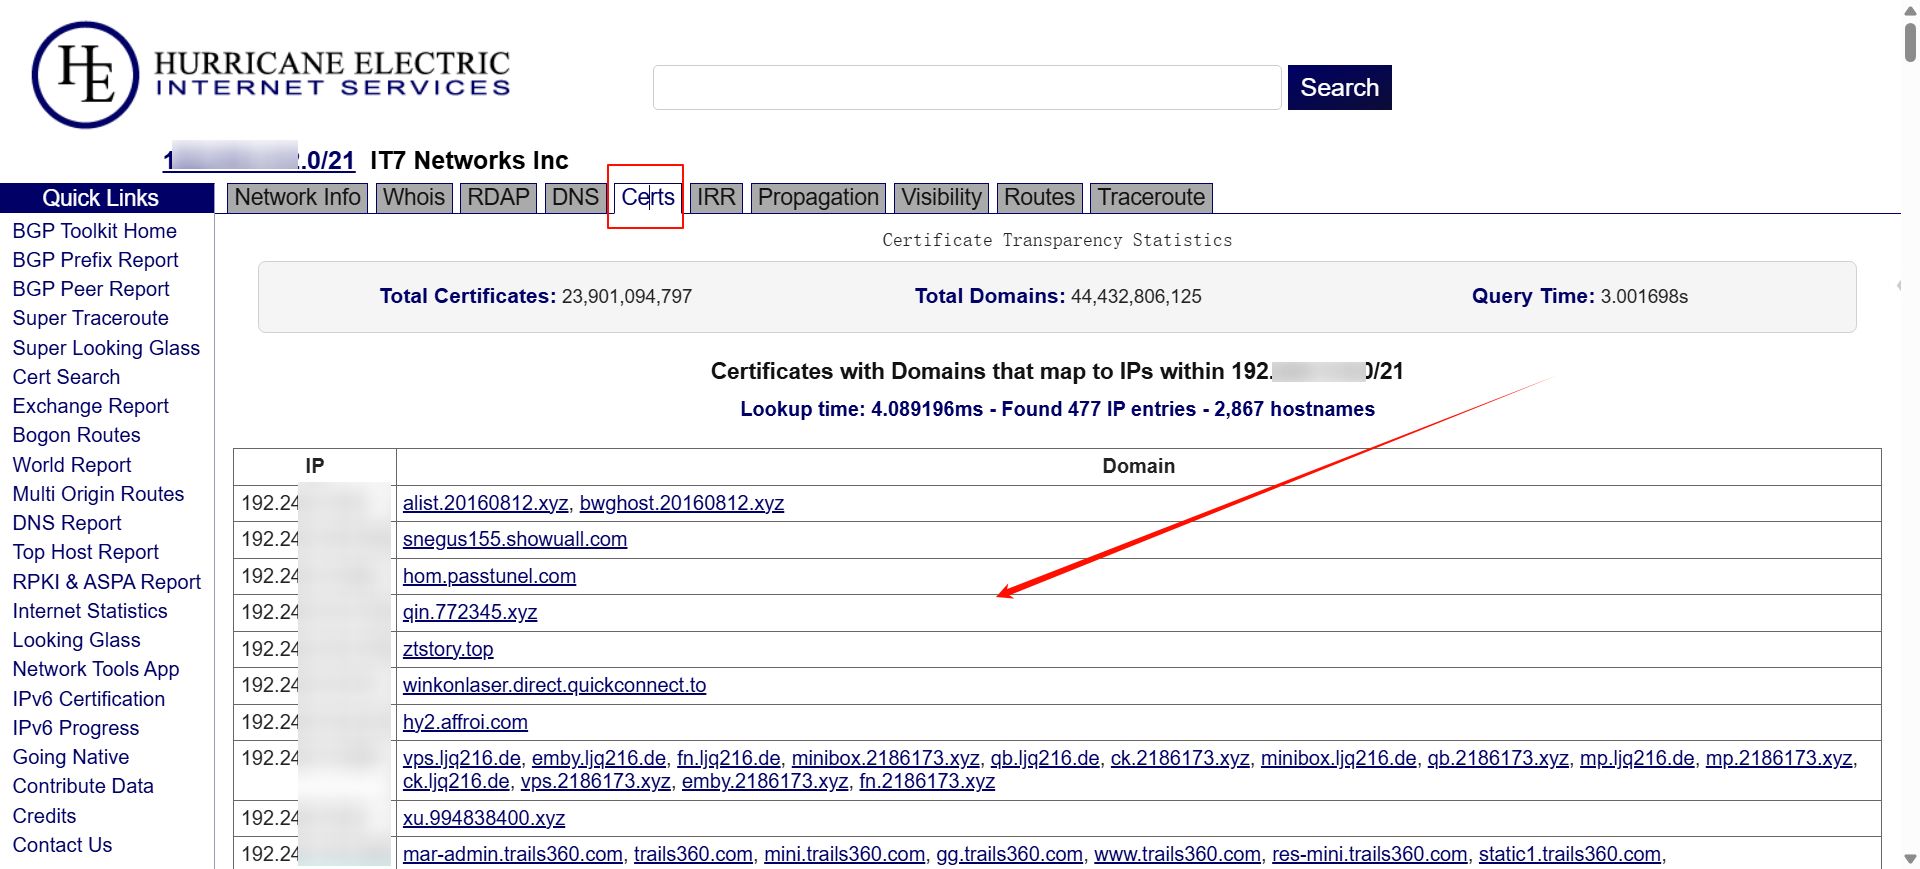
3、此时,你就可以看到你的邻居所有的域名
二、找到最合适的域名
1、什么样的域名符合规范?
(1)需要满足vless+Reality协议的要求:必须支持 TLSv1.3、必须支持 H2(HTTP/2)、非跳转域名(直接返回网页内容)、证书有效
(2)首选短的、靓的com、net 域名
(3)域名所在的网站最好符合大流量或正常站点的特征
2、怎么筛选呢?
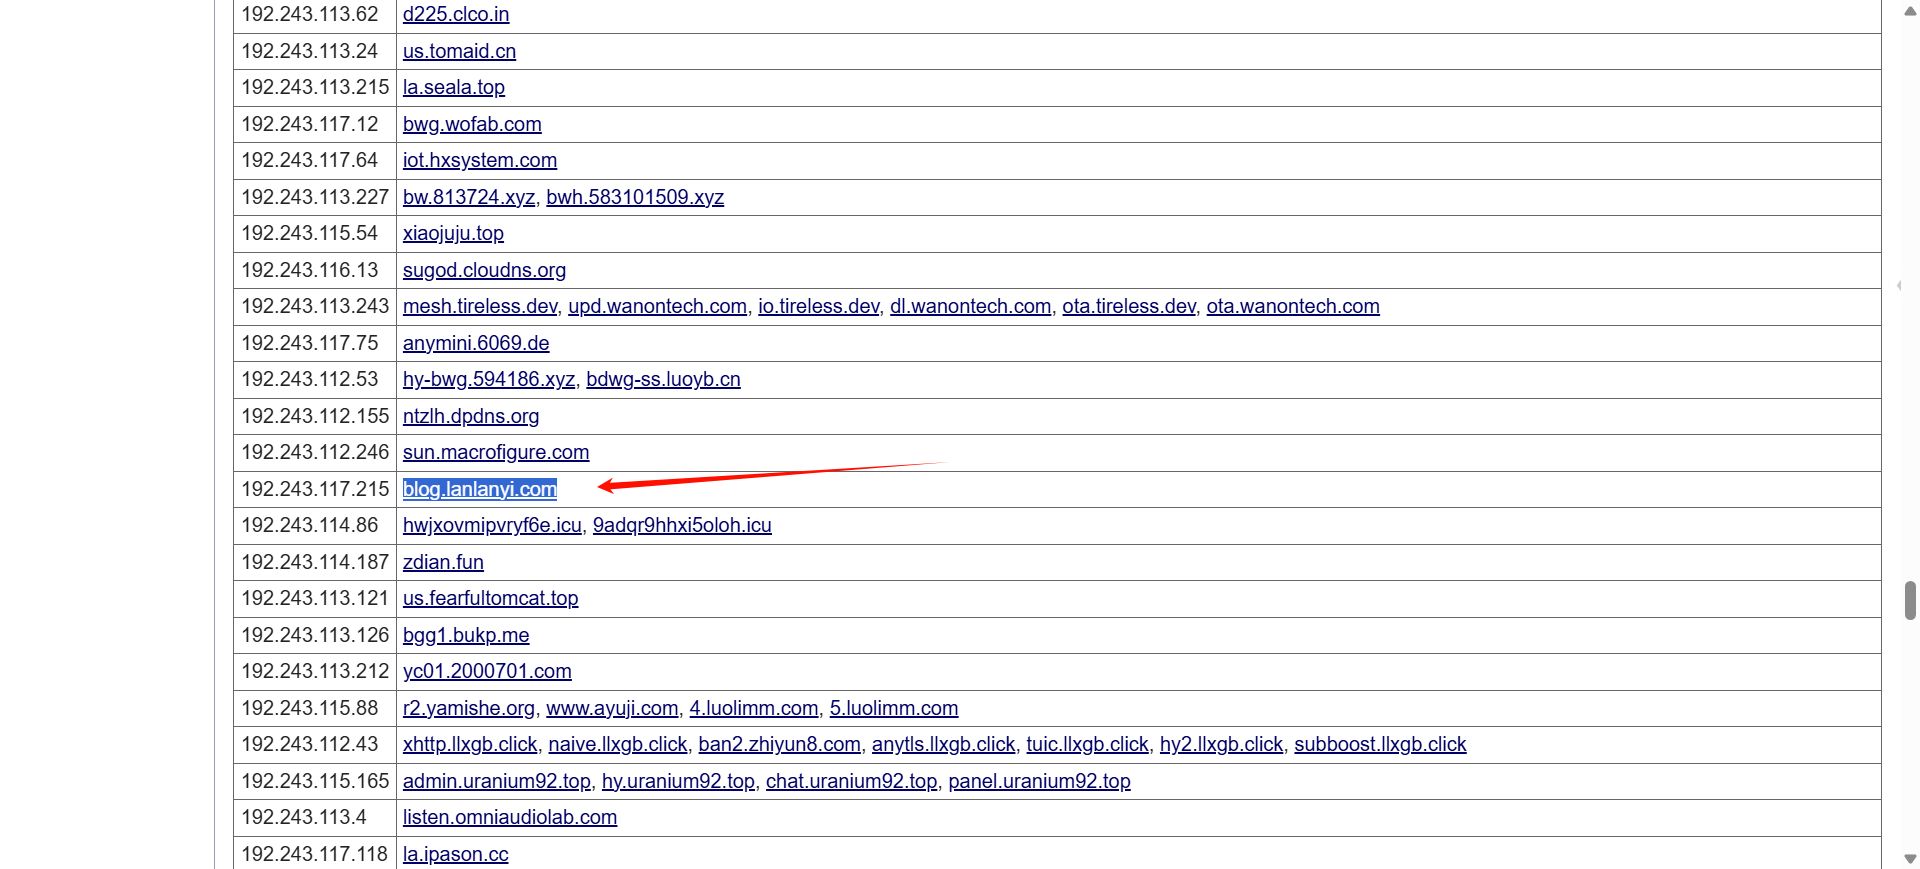
(1)如图,比如相中了域名:blog.lanlanyi.com
(2)在你的VPS上输入一条命令
curl -I -v --tlsv1.3 --http2 https://目标域名 2>&1 | grep -E "SSL connection|ALPN|HTTP/"
比如:curl -I -v --tlsv1.3 --http2 https://blog.lanlanyi.com 2>&1 | grep -E "SSL connection|ALPN|HTTP/"
然后回车查看结果:
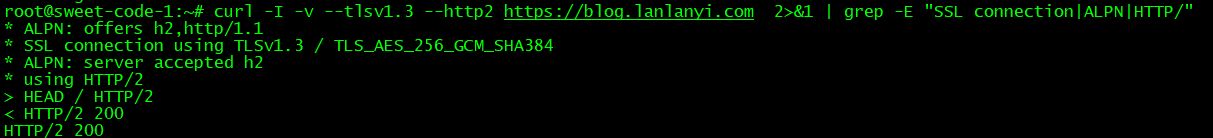
逐行结果拆解(怎么看是否合格)
SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384- 含义: 握手成功,且服务器明确支持 TLSv1.3 协议及现代高强度加密套件。
- 判读标准: 必须看到
TLSv1.3字样。如果报错或者显示TLSv1.2,直接淘汰。
ALPN: server accepted h2- 含义: 客户端(
curl模拟现代浏览器)在握手时提供了h2和http/1.1两个选项(offers h2,http/1.1),目标服务器接受了h2(HTTP/2)。 - 判读标准: 必须看到
server accepted h2。如果显示server accepted http/1.1或server did not agree to a protocol,说明不支持 H2,特征会与现代浏览器指纹冲突,直接淘汰。
- 含义: 客户端(
< HTTP/2 200- 含义: 网站直接返回了正常的网页内容(状态码
200),没有发生任何重定向跳转。 - 判读标准: 必须是
200。如果出现301或302,说明这个域名跳转到了别的域名(比如带www或不带www的版本),需要改用跳转后的最终域名重新测试。
- 含义: 网站直接返回了正常的网页内容(状态码
说明域名 blog.lanlanyi.com 充分符合vless+Reality伪装域名的要求
(3)最后查它是否套了CF的CDN
在终端顺手 ping blog.lanlanyi.com 一下,确认解析出来的 IP 就是你之前在 bgp.he.net 查到的同机房网段 IP,而不是 Cloudflare 的 IP 段。
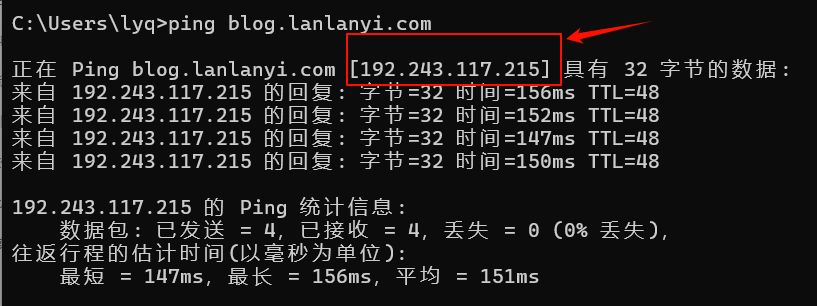
这个ping 出来的域名,跟bgp.he.net查出来的一致,说明没套CDN,可以放心大胆的使用。
(4)此时也可以在浏览器中输入这个域名,查看到底是什么类型的网站
依次类推,直到找到自己最满意的伪装域名
三、将伪装域名填入到vless+reality节点的配置中
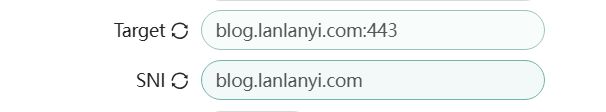
1、端口 443
2、Target : blog.lanlanyi.com:443
3、SNI: blog.lanlanyi.com
4、大功告成!
注意:本文示例域名仅供演示排查流程,实际部署请务必通过前文方法扫描自己 VPS 所在网段的专属邻居,避免扎堆使用同一个域名。